O Dia em que o Mundo Parou: 5 Lições Assustadoras do Maior Ciberataque da História (e Por Que Ele Pode Acontecer De Novo)
1. Introdução: O Caos Vermelho de 12 de Maio de 2017
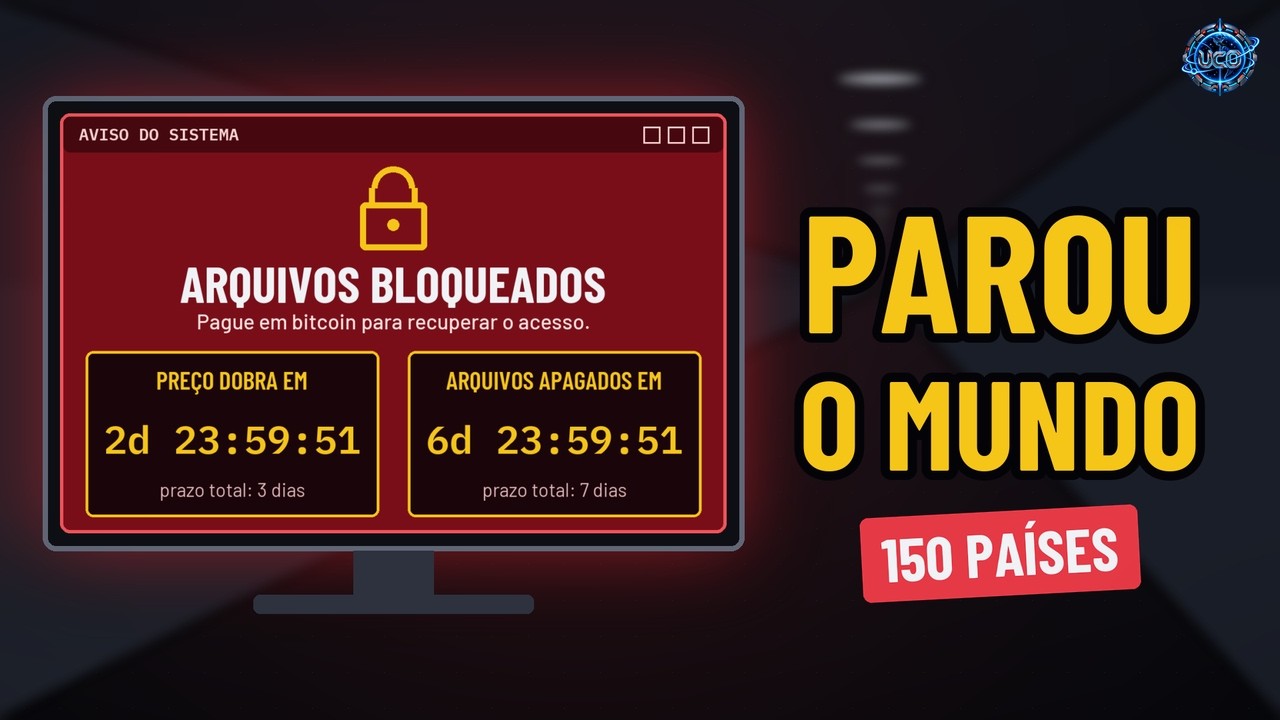
Na sexta-feira, 12 de maio de 2017, uma onda de pânico silencioso tomou conta de telas de computador ao redor do globo. De repente, a rotina de milhares de profissionais foi interrompida por uma assustadora janela vermelha contendo um cadeado digital e dois relógios em contagem regressiva. A mensagem era implacável: os arquivos haviam sido sequestrados e o resgate deveria ser pago em Bitcoin, sob a ameaça de destruição definitiva dos dados em sete dias.
O impacto foi devastador e imediato. No Reino Unido, o sistema público de saúde (NHS) teve cerca de um terço dos seus hospitais afetados, resultando no cancelamento de mais de 19 mil consultas e procedimentos médicos em meio ao caos das salas de emergência. Na Espanha, a gigante de telecomunicações Telefónica mandou os funcionários desligarem todos os computadores; na França, a montadora Renault paralisou linhas de produção inteiras. No Brasil, o pânico atingiu o Tribunal de Justiça de São Paulo (TJSP) e o INSS — que interromperam atendimentos e suspenderam prazos processuais —, além da Petrobras, que precisou reiniciar toda a sua rede interna, e do Ministério Público de São Paulo, que desligou seus sistemas por pura precaução.
A premissa central desse desastre foi a disseminação avassaladora do ransomware WannaCry. Em questão de poucas horas, a praga infectou mais de 200 mil computadores em 150 países. O aspecto mais aterrorizante? Ninguém precisou clicar em um link suspeito ou abrir um anexo malicioso: os computadores simplesmente pegavam o vírus sozinhos. A seguir, analisamos as revelações mais impressionantes sobre esse ataque histórico, as falhas estruturais de TI que o viabilizaram e os alertas urgentes para a era da Inteligência Artificial.
2. Os Principais Takeaways e Revelações do Ataque WannaCry
2.1. A "Vacina" contra o Vírus Já Existia Há Quase Dois Meses
Diferente de ataques de ransomware convencionais que dependem de falhas humanas como o phishing, o WannaCry atuava como um verme digital (worm). Para se espalhar autonomamente de máquina para máquina, ele utilizou um exploit de espionagem cibernética atribuído à NSA (a agência de inteligência dos EUA) chamado EternalBlue, que havia sido vazado na internet pelo grupo hacker Shadow Brokers em abril de 2017.
A ferramenta explorava uma vulnerabilidade em um protocolo antigo do Windows: o SMB versão 1 (operando na porta 445), utilizado por computadores para o compartilhamento de arquivos e impressoras na rede local. Esse protocolo funciona como o corredor interno de um prédio corporativo: assume-se que apenas pessoas autorizadas trafegam por ali, tornando a vigilância quase nula. O EternalBlue permitia aos invasores caminhar por esse corredor sem pedir licença a ninguém. Ao contaminar uma única máquina, o vírus varria a rede local buscando a porta 445 de outros sistemas e saltava para eles em questão de segundos.
Quando o grupo Shadow Brokers disponibilizou publicamente esse exploit militar, qualquer cibercriminoso passou a ter acesso a uma arma capaz de invadir redes inteiras.
"É como se a chave mestra de todos os prédios de uma cidade tivesse sido copiada e pendurada na praça."
Contudo, a grande revelação analítica — e o detalhe técnico mais doloroso para especialistas em infraestrutura — é que a Microsoft já havia lançado a correção de segurança (patch) para essa vulnerabilidade no dia 14 de março de 2017, quase dois meses antes do ataque. O WannaCry não triunfou por ser uma obra de genialidade técnica inalcançável, mas sim porque milhares de sistemas ao redor do mundo continuavam sem a devida atualização.
2.2. Um Pesquisador de 22 Anos Freou a Pandemia Digital por Menos de 11 Dólares
Enquanto o caos se espalhava naquela sexta-feira, Marcus Hutchins (conhecido online como MalwareTech), um pesquisador de segurança britânico de 22 anos trabalhando em seu próprio quarto, conseguiu isolar uma cópia do vírus. Ao analisar a mecânica do código fonte, ele notou uma instrução peculiar: antes de iniciar a criptografia destrutiva, o WannaCry tentava se conectar a um endereço de domínio inexistente — uma longa e aleatória sequência de caracteres na web.
Por rotina de análise de malware (útil para mapear a comunicação de redes infectadas), Hutchins decidiu registrar o domínio pelo valor de US$ 10,69. Ao fazer isso, o jovem ativou involuntariamente um mecanismo de emergência embutido no código: um Kill Switch (interruptor de desligamento). O desenvolvedor do vírus havia programado a praga para checar se aquele domínio específico estava ativo. Se a requisição falhasse (site fora do ar), o ataque prosseguia; se o site respondesse, a execução era abortada.
Investindo menos de 11 dólares, Hutchins cortou o avanço da onda devastadora em escala mundial. A Microsoft, em uma medida extraordinariamente rara, chegou a emitir atualizações de emergência até para sistemas legados sem suporte, como o Windows XP. No entanto, o risco nunca evaporou por completo. Uma reportagem publicada em 2019 revelou que o domínio registrado por Hutchins ainda registrava milhões de tentativas de infecção mensais vindas de máquinas esquecidas em todo o planeta — prontas para disparar a criptografia caso a manutenção daquele site falhe.
2.3. Quem Paga o Resgate Não Tem Garantia Alguma de Receber os Arquivos
A chantagem do WannaCry era direta: exige-se o pagamento de $300 em Bitcoin para liberar os arquivos trancados. Caso a vítima não pagasse em até três dias, o valor dobrava para $600; se o prazo de sete dias expirasse, os dados seriam destruídos permanentemente.
Em 2017, o Bitcoin ainda era um ativo desconhecido e complexo para a maioria das organizações. O cenário gerou um desespero operacional atípico: administradores hospitalares e diretores de TI tentavam desesperadamente aprender como adquirir criptomoedas em corretoras no meio de crises de atendimento médico e paralisação de serviços essenciais.
No entanto, o pagamento do resgate provou ser um esforço inútil. Conforme confirmado posteriormente por investigações do governo dos Estados Unidos e por análises forenses de cibersegurança, as vítimas que efetuaram os pagamentos não receberam seus arquivos de volta. O WannaCry apresentava uma falha de arquitetura primária: ele não possuía um sistema automatizado capaz de associar o pagamento de uma carteira específica de Bitcoin à chave de descriptografia da máquina individual. Trata-se de uma operação puramente extorsiva sem qualquer garantia técnica de recuperação.
2.4. A Evolução do Crime: De $300 Barulhentos a Bilhões Silenciosos
Em dezembro de 2017, o governo dos Estados Unidos atribuiu formalmente a autoria do WannaCry ao Lazarus Group, um sindicato de cibercrime estatal vinculado ao governo da Coreia do Norte. A acusação foi endossada por governos do Reino Unido, Austrália, Canadá, Nova Zelândia e Japão, culminando no indiciamento criminal de um programador norte-coreano pelo departamento de justiça americano em 2018.
O caso marca uma virada histórica no ecossistema de ameaças. Em 2017, os ataques eram ruidosos, exibindo telas chamativas e cobrando quantias relativamente baixas de forma desorganizada. Desde então, as operações cibernéticas patrocinadas por Estados evoluíram drasticamente. De acordo com dados do FBI, atores maliciosos associados à mesma origem migraram para campanhas altamente sofisticadas e silenciosas. Em episódios recentes, tais operações conseguiram drenar mais de 6 bilhões de dólares em aproximadamente 20 minutos. O crime cibernético abandonou o modelo ostensivo para se tornar imperceptível e massivamente lucrativo.
2.5. A Era da Inteligência Artificial Acelera a Janela de Vulnerabilidade
O maior equívoco ao analisar o caso WannaCry é atribuir o atraso nas atualizações à simples negligência técnica. Profissionais de infraestrutura e segurança enfrentam uma realidade operacional complexa: em grandes corporações, hospitais ou plantas industriais, aplicar um patch e reiniciar sistemas não é uma tarefa simples. Existem equipamentos médicos e maquinários industriais cujos fabricantes proíbem alterações de software, além de sistemas legados que sustentam operações críticas e não podem ser desativados sem causar impactos milionários.
Por essa razão, a pergunta crucial para um administrador de rede nunca é apenas "Existe uma correção disponível?", mas sim "Quantas máquinas no meu inventário ainda estão sem essa correção?". Sem visibilidade total e controle estrito sobre o inventário de ativos, a equipe de TI só descobre a existência de uma porta aberta quando o incidente já está em andamento.
Essa janela de tempo tornou-se ainda mais crítica com o avanço da Inteligência Artificial. Recentemente, uma pesquisa divulgada pela OpenAI revelou que um modelo de IA foi capaz de identificar cerca de 1.000 vulnerabilidades no sistema operacional Linux. Essas falhas permitiam a elevação de privilégios — um vetor crítico onde um invasor que obteve acesso limitado como usuário comum consegue escalar suas permissões até o nível de administrador (root), assumindo o controle total do sistema e contornando defesas periféricas.
A discrepância temporal é alarmante: enquanto em 2017 uma única vulnerabilidade mantida em segredo por uma agência de inteligência causou um colapso mundial, hoje ferramentas baseadas em IA conseguem catalogar centenas de falhas críticas em questão de semanas. O grande risco da segurança moderna reside na assimetria entre a rapidez com que a IA descobre brechas e o tempo que as empresas levam para mapear suas redes e aplicar as devidas correções.
3. Como Se Proteger: As 4 Regras de Ouro Extraídas do Caso
Para proteger ambientes corporativos e dispositivos pessoais contra ameaças automatizadas baseadas em exploração de vulnerabilidades, quatro diretrizes técnicas devem ser seguidas rigorosamente:
- Ative atualizações automáticas e reinicie os sistemas: Mantenha o sistema operacional, softwares e firmwares de roteadores configurados para atualizar automaticamente. Sempre que o sistema solicitar uma reinicialização para aplicar patches de segurança, execute-a. A esmagadora maioria das infecções em massa explora falhas para as quais já existem correções publicadas.
- Desative protocolos obsoletos e feche portas vulneráveis: Em ambientes corporativos, desative imediatamente o protocolo SMBv1 e certifique-se de que a porta 445 nunca esteja exposta diretamente para a internet pública sem a proteção de um firewall rígido ou VPN.
- Aplique a Regra de Backup 3-2-1: Mantenha pelo menos 3 cópias de seus dados essenciais, armazenadas em 2 tipos de mídia distintos (como disco externo e armazenamento em nuvem), sendo que 1 dessas cópias deve permanecer estritamente offline (isolada da rede) ou em nuvem com histórico de versões imutável. O ransomware é incapaz de criptografar dados que não consegue alcançar.
- Nunca pague o resgate: Além de financiar diretamente a infraestrutura financeira de grupos criminosos, o pagamento não oferece qualquer garantia técnica de recuperação das chaves de criptografia — como demonstrado categoricamente no caso WannaCry.
4. Conclusão: O Próximo "Interruptor" Pode Não Existir
O ataque do WannaCry demonstrou como a infraestrutura conectada do planeta pode ser paralisada pela combinação de exploits vazados e redes desatualizadas. Em 2017, o mundo contou com a sorte: a contenção de um desastre global dependeu da curiosidade de um jovem pesquisador que identificou um atalho mal projetado no código do malware.
Entretanto, a arquitetura de ameaças cibernéticas mudou de forma irreversível. Os desenvolvedores de malware modernos constroem softwares resilientes e modulares, garantindo que a existência de um Kill Switch acidental seja estatisticamente impossível em campanhas atuais. Com a Inteligência Artificial acelerando a descoberta de falhas Zero-Day, o tempo de resposta entre o surgimento de uma vulnerabilidade e sua exploração caiu drasticamente.
Sem mecanismos de emergência para salvar o dia, a única linha de defesa viável continua sendo a gestão rigorosa de inventário, o monitoramento contínuo e a aplicação ágil de correções de segurança.
Na sua máquina ou na infraestrutura da sua empresa, as atualizações estão realmente em dia, ou você só vai descobrir quando a tela ficar vermelha?


Comentários (0)
Seja o primeiro a comentar.
Postar um comentário
O seu endereço de e-mail não será publicado. Campos obrigatórios são marcados com *