O Vírus Invisível que Limpa sua Conta Mesmo Off-line: Entenda o "Manik" e Como se Proteger em 5 Passos
1. Introdução: O Mito da Segurança Off-line
Existe um mito amplamente difundido entre usuários de smartphones: a ideia de que, para proteger o celular contra invasões financeiras e roubo de dados, basta puxar a barra superior da tela e desligar o Wi-Fi e os dados móveis. Afinal, sem internet, como um criminoso poderia invadir seu aparelho ou transferir seu dinheiro?
Infelizmente, a engenharia do cibercrime avançou a ponto de derrubar essa falsa sensação de segurança.
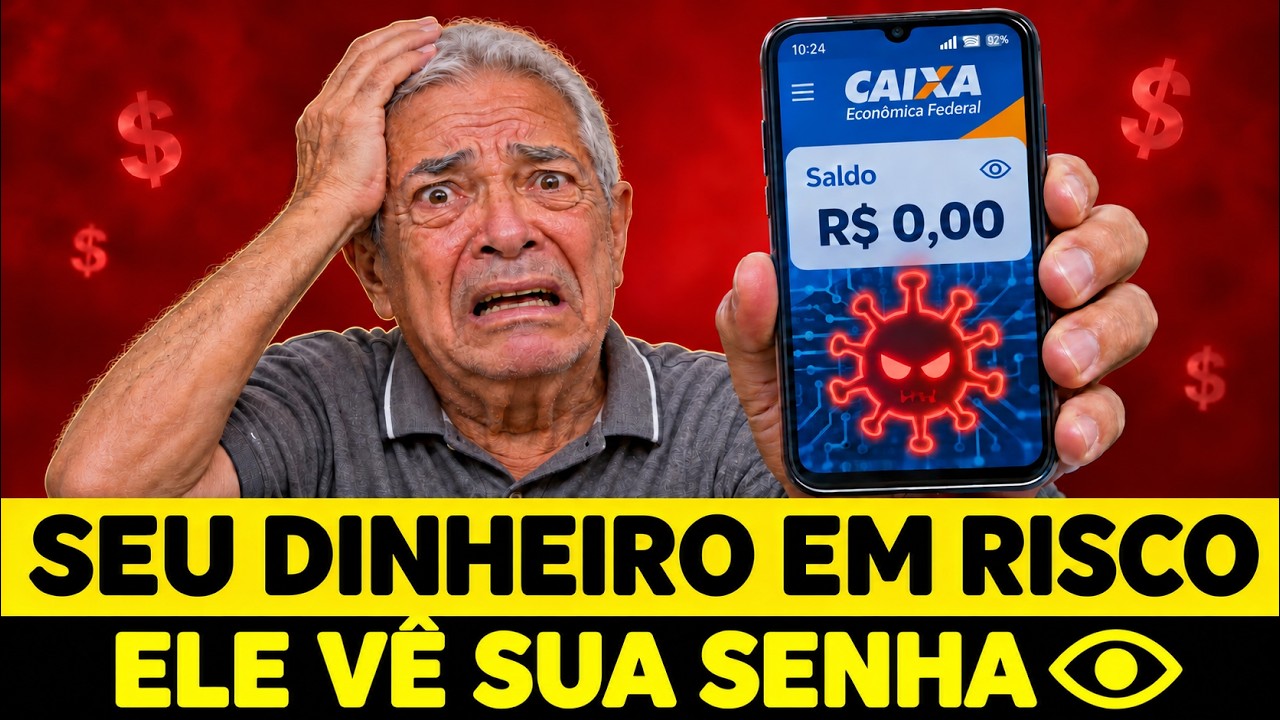
Uma nova e perigosa ameaça cibernética, voltada especificamente para celulares Android, está atingindo em cheio trabalhadores, aposentados e pensionistas em todo o país. Trata-se do vírus Manik, uma praga digital altamente sofisticada capaz de operar, espionar e transmitir informações confidenciais roubadas mesmo quando o aparelho está completamente desconectado da internet.
O surgimento de um malware com a capacidade de contornar a ausência de conexão redefine as regras da segurança digital pessoal. Quando a simples desconexão deixa de ser um escudo protetor, a única defesa real passa a ser a conscientização, a identificação precoce dos sinais de ameaça e a adoção de medidas preventivas imediatas.
2. O que é o Vírus "Manik"? O Cavalo de Tróia 3 em 1
Identificado por pesquisadores de segurança digital e divulgado publicamente no final de agosto, o Manik é um Cavalo de Tróia bancário (banking Trojan) desenvolvido exclusivamente para a plataforma Android. Análises técnicas revelam que o vírus já operava discretamente desde fevereiro e passou por modificações profundas entre maio e junho para burlar os sistemas de detecção do sistema operacional.
O Manik destaca-se no cenário do cibercrime por combinar três vetores de ataque extremamente agressivos em um único código:
- Roubo de dados bancários: Captura de senhas, chaves de acesso e credenciais financeiras.
- Espionagem total do dispositivo: Leitura contínua de telas, mensagens e ações executadas pelo usuário.
- Controle remoto completo: Capacidade de permitir que o invasor opere o smartphone à distância como se estivesse com o aparelho em mãos.
Uma das características mais alarmantes do Manik é a sua capacidade de monitorar até 169 aplicativos diferentes. Sua estrutura não busca apenas aplicativos de bancos tradicionais; ela varre carteiras de pagamento digital, corretoras de criptomoedas, plataformas do governo (incluindo o gov.br), aplicativos de mensagens instantâneas, contas de e-mail, navegadores web e até gerenciadores de autenticação em dois fatores (como o Google Authenticator).
Originalmente desenvolvido e aplicado em campanhas criminosas na Ucrânia e em outros países da Europa, o Manik teve seu código rapidamente adaptado para o cenário brasileiro, mantendo exatamente o mesmo modus operandi devastador.
"Ao comprometer 169 aplicativos — de e-mails e bancos até o gov.br e autenticadores de segurança —, o vírus Manik não busca apenas o saldo da sua conta corrente, mas toma para si o controle absoluto de toda a sua identidade digital."
3. A Porta de Entrada: Como a Própria Vítima Instala a Ameaça
Apesar de sua complexidade técnica, o Manik não possui a capacidade de se instalar sozinho em um aparelho protegido. Ele depende obrigatoriamente de uma ação inicial do próprio usuário, explorada por meio de técnicas refinadas de engenharia social.
Os criminosos espalham links maliciosos utilizando canais de comunicação direta, como SMS, e-mail e mensagens no WhatsApp. As abordagens são desenhadas sob medida para explorar gatilhos emocionais, como urgência, medo e ansiedade:
- Falsas notificações bancárias: Alertas urgentes exigindo a "atualização obrigatória de segurança" do app do banco sob pena de bloqueio da conta.
- Rastreio de encomendas: Mensagens atribuídas aos Correios ou a transportadoras, afirmando que uma entrega importante está retida e exige a instalação de um aplicativo de rastreamento.
- Liberação de benefícios sociais: Notificações sobre revisões de aposentadorias, prova de vida ou liberação de valores do INSS — uma tática cruel direcionada a idosos e pensionistas que temem perder a sua principal fonte de renda.
Para enganar o usuário, o arquivo malicioso se disfarça com o nome e o ícone de ferramentas legítimas do próprio sistema Android. O perigo crítico acontece quando a vítima clica no link e autoriza o download de um arquivo com a extensão .APK fora da loja oficial de aplicativos (Google Play Store). Ao executar essa instalação externa, o usuário concede manualmente todas as permissões exigidas pelo malware, entregando a chave do seu dispositivo aos criminosos.
4. Os 3 Golpes Furtivos do Manik (Como Ele Age por Dentro)
Assim que a instalação é concluída, o Manik entra em ação silenciosa, acionando três mecanismos sequenciais de ataque:
Golpe 1: Abuso da Acessibilidade
O malware solicita permissão para utilizar o serviço de Acessibilidade do Android — um recurso essencial projetado nativamente para ajudar pessoas com deficiências visuais ou motoras a operar o sistema. Ao obter essa permissão, o Manik passa a enxergar absolutamente tudo o que é exibido no display, realizar toques automáticos sem a intervenção do usuário, ler notificações do sistema e capturar códigos de confirmação via SMS (como senhas temporárias enviadas pelos bancos) antes mesmo que a vítima perceba a chegada da mensagem. Adicionalmente, o vírus tenta desativar de forma autônoma o Play Protect, a proteção nativa do Android, para evitar a sua própria remoção.
Golpe 2: O Teclado Invisível
Malwares bancários antigos costumavam sobrepor o aplicativo do banco com uma tela falsa visível, técnica que frequentemente levantava suspeitas. O Manik adota uma abordagem muito mais furtiva: ele mantém o teclado virtual original da instituição financeira perfeitamente visível na tela, mas projeta sobre ele uma camada transparente e invisível.
Quando o usuário digita sua senha, o malware registra as coordenadas físicas exatas (eixos X e Y) do toque na tela. Como o sistema mapeia a posição exata onde o dedo encostou no visor no exato momento da exibição dos números, o vírus descobre a combinação correta — tornando completamente inútil até mesmo o recurso dos bancos que embaralha a ordem dos números do teclado virtual a cada acesso. A senha digitada é repassada simultaneamente ao teclado real, a conta bancária abre normalmente e a vítima nem desconfia que seus dados foram copiados.
Golpe 3: A Ponte sem Internet (Mesh via Bluetooth/Wi-Fi Direct)
O aspecto mais inovador e perigoso do Manik é a sua capacidade de operar offline. Caso o aparelho infectado esteja sem acesso ao Wi-Fi ou aos dados móveis, o vírus armazena os dados roubados de forma criptografada na memória local e ativa o Bluetooth e o Wi-Fi Direct para varrer o ambiente ao redor em busca de outros smartphones Android.
Se houver outro celular por perto que também esteja infectado pelo Manik, o aparelho desconectado transfere o pacote de dados criptografados para esse segundo dispositivo. Caso o segundo aparelho esteja conectado à internet, ele envia as informações roubadas diretamente para o servidor dos criminosos. Se também estiver off-line, ele repassa o pacote para um terceiro ou quarto aparelho. Pesquisadores confirmaram que os dados conseguem dar até 4 saltos entre diferentes celulares infectados até encontrarem uma conexão ativa para completar o roubo.
Esclarecimento Importante: A transmissão de dados via Bluetooth ou Wi-Fi Direct não contamina aparelhos saudáveis que estejam apenas passando por perto na rua, no transporte público ou em locais de aglomeração. O salto de informações criptografadas ocorre estritamente entre dispositivos que já haviam sido infectados anteriormente pela instalação manual do arquivo .APK.
5. Plano Prático: As 5 Travas de Segurança para Ativar Hoje
Para proteger seu smartphone contra o Manik e outras ameaças avançadas para o sistema Android, configure imediatamente as cinco camadas de proteção a seguir no seu aparelho (nota: o caminho exato dos menus pode variar ligeiramente de acordo com a marca do celular e a versão do sistema, como Samsung One UI, Motorola ou Xiaomi):
- Trava 1 (Download Seguro): Baixe e instale aplicativos exclusivamente através da loja oficial, a Google Play Store. Nunca instale arquivos instaladores com extensão
.APKrecebidos por links no WhatsApp, e-mails, SMS ou sites de terceiros. - Trava 2 (Revisão da Acessibilidade): Acesse
Configurações > Acessibilidade(ouConfigurações > Aplicativos > Serviços Instalados) e examine a lista de aplicativos autorizados. Desative imediatamente a permissão de Acessibilidade de qualquer aplicativo que você não reconheça ou que não seja uma ferramenta oficial de auxílio acessível. - Trava 3 (Notificações e Sobreposição): Vá em
Configurações > Aplicativos > Acesso Especial. Abra a opção Acesso às Notificações e revogue o acesso de apps suspeitos. Em seguida, acesse Sobrepor a outros apps (ou Aparecer sobre outros) e desative essa permissão para aplicativos que não exigem o recurso para funcionar. - Trava 4 (Verificação do Play Protect): Abra o aplicativo da Google Play Store, toque no ícone do seu perfil no canto superior direito, selecione Play Protect e clique no botão Verificar. Certifique-se de que o recurso de varredura esteja ativado e realize uma análise manual para garantir que o Manik não desativou a proteção nativa.
- Trava 5 (Atualizações Contínuas e Antivírus): Mantenha o sistema operacional Android e todos os seus aplicativos constantemente atualizados para corrigir brechas técnicas de segurança. Para reforçar a proteção, considere instalar um aplicativo antivírus reputado de uma empresa especializada em cibersegurança.
6. O Protocolo de Emergência: O que Fazer se Desconfiar de Infecção
Se o seu celular começar a apresentar travamentos repentinos, superaquecimento sem uso intenso, surgimento de aplicativos não instalados por você, comportamento estranho no aplicativo do banco ou se as permissões do Play Protect forem desativadas automaticamente, siga rigorosamente esta ordem de ações de emergência:
- Troque suas senhas por um dispositivo seguro (Ação Imediata): Antes de qualquer intervenção no celular infectado, utilize outro smartphone ou computador de absoluta confiança para alterar imediatamente as senhas de todos os seus aplicativos bancários, carteiras digitais e contas de e-mail principais. Nunca altere senhas utilizando o aparelho sob suspeita de infecção.
- Notifique suas instituições financeiras: Ligue para os bancos onde você possui conta utilizando estritamente o número de atendimento impresso no verso do seu cartão físico (jamais utilize telefones indicados em mensagens de texto ou SMS). Informe a suspeita de vírus no aparelho e solicite o bloqueio preventivo das suas credenciais de acesso e transações.
- Preserve dados e formate o smartphone: Apenas após redefinir suas credenciais por um meio seguro e alertar os bancos, proceda com a restauração de fábrica (formatar o celular). A formatação apaga completamente a memória interna e elimina o código malicioso. Se não tiver segurança para realizar o processo sozinho, leve o aparelho a uma assistência técnica de confiança.
- Registre denúncia nos órgãos competentes: Caso identifique movimentações financeiras não autorizadas, registre um Boletim de Ocorrência na Polícia Civil e formalize uma reclamação junto ao Banco Central do Brasil para documentar a contestação das operações.
7. Conclusão: Vigilância Constante na Era Digital
O surgimento do vírus Manik é uma prova clara de que as quadrilhas especializadas em fraudes digitais estão investindo em tecnologias cada vez mais audaciosas, capazes de contornar até mesmo a ausência de conexão com a internet. No cenário atual, a segurança do seu patrimônio dentro do ambiente digital não é um estado estático, mas uma rotina diária de atenção e prevenção.
A adoção de hábitos simples — como recusar downloads externos, desconfiar de mensagens alarmantes e conferir frequentemente as permissões do sistema Android — permanece sendo a barreira mais eficiente contra o prejuízo financeiro.
Reflita sobre o seu uso diário: Você costuma revisar periodicamente quais aplicativos têm permissão para ler suas notificações e controlar a sua tela, ou costuma aceitar todas as solicitações de instalação sem ler as permissões exigidas?


Comentários (0)
Seja o primeiro a comentar.
Postar um comentário
O seu endereço de e-mail não será publicado. Campos obrigatórios são marcados com *